Nodo
Cuatro routers Zyxel usados por Digi figuran en un aviso por dos vulnerabilidades
Tres modelos utilizados en conexiones GPON aparecen afectados por un fallo crítico y uno empleado en Pro-Digi, por otra vulnerabilidad de severidad alta.
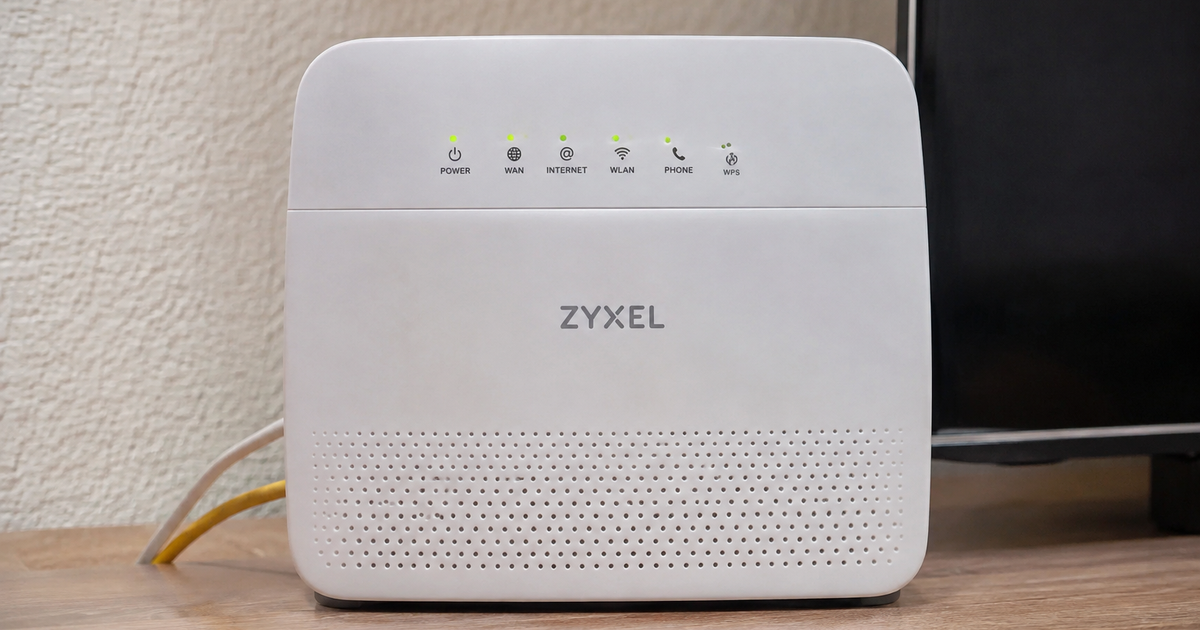
Cuatro modelos de routers Zyxel utilizados por Digi para ofrecer fibra figuran en un aviso de seguridad de la marca. Tres aparecen como afectados por una vulnerabilidad crítica y el cuarto, empleado en conexiones Pro-Digi, por un fallo de severidad alta.
Las condiciones de explotación son diferentes: el primer fallo podría aprovecharse sin iniciar sesión, mientras que el segundo requiere disponer de las credenciales del router. El aviso citado no especifica en la información disponible qué versiones de firmware están afectadas ni si existen actualizaciones para corregirlos.
Tres modelos afectados por el fallo crítico
La vulnerabilidad CVE-2026-79614, con una puntuación de 9,8 sobre 10, afecta a la biblioteca CiberLink `libclinkc.so`, que interviene en funciones de red como HTTP y UPnP. Una biblioteca es un conjunto de componentes de software que otros programas utilizan para realizar tareas.
Según el aviso de Zyxel, un atacante sin autenticar podría elevar sus privilegios y, potencialmente, ejecutar comandos mediante una solicitud HTTP manipulada. Es decir, podría llegar a obtener permisos superiores a los que tendría inicialmente.
Para aprovechar el fallo desde internet, el acceso remoto al router debe estar activado. El texto indica que esta opción está desactivada por defecto; en ese caso, la explotación solo sería posible desde la red local.
Los modelos utilizados por Digi que figuran como afectados son:
- Zyxel EX3501 y EX3301: equipos con WiFi 6 empleados en conexiones GPON con una ONT externa.
- Zyxel EMG5523-T50B: un modelo anterior con WiFi 5 que todavía utilizan clientes de la operadora.
Un router Pro-Digi, afectado por otra vulnerabilidad
El Zyxel PE5301-01, con WiFi 7, aparece en el aviso por la vulnerabilidad CVE-2026-86676, calificada con una puntuación de 7,2 y severidad alta. Digi utiliza este modelo para conexiones XGS-PON de 2 y 10 Gb de Pro-Digi.
En este caso, es necesario contar con las credenciales del router. Tras autenticarse, el fallo permite ejecutar comandos en el sistema operativo mediante una llamada a una URL.
Digi también utiliza el Zyxel AX7501-B0, pero el listado mencionado identifica la variante AX7501-B1, no la B0. Por tanto, la información aportada no permite afirmar que el modelo B0 esté afectado.