Monederos Ledger manipulados: Bitquery cifra el robo en 102 millones de dólares
Ledger ha confirmado un implante físico en al menos un dispositivo afectado. La manipulación permitía capturar la frase de recuperación sin impedir que el monedero superara su comprobación de autenticidad.
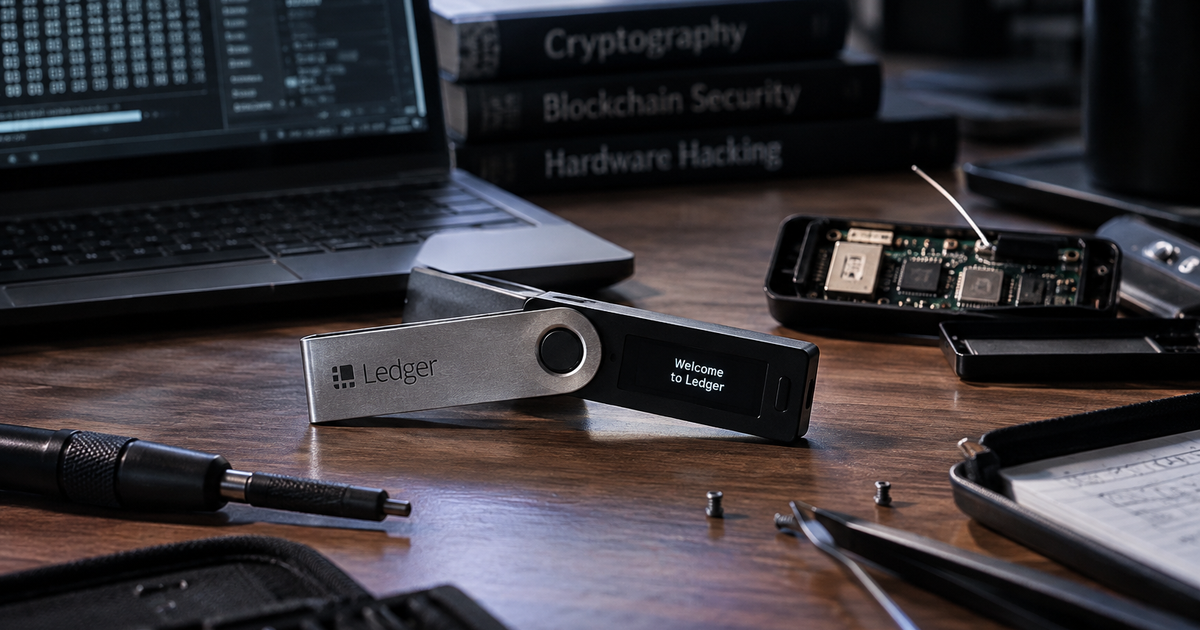
Un monedero físico puede ser auténtico y, aun así, haber sido manipulado para robar las claves que dan acceso a las criptomonedas. Ledger ha confirmado un implante no autorizado en al menos uno de los dispositivos investigados tras las denuncias de usuarios del sudeste asiático. Bitquery estima las pérdidas en unos 102 millones de dólares, aunque el fabricante no ha validado esa cifra.
Las primeras denuncias llegaron el 9 de octubre de 2026. Los afectados aseguraban que sus fondos habían desaparecido sin que hubieran autorizado transferencias. Ledger vinculó los casos de pérdidas confirmados con CryptoBilis, un distribuidor autorizado de sus productos en Malasia, Indonesia y Filipinas.
El análisis de Bitquery identificó 324 monederos digitales afectados en seis redes blockchain. Hay una limitación importante: sus resultados no permiten determinar cómo se obtuvo cada clave ni atribuir todas las pérdidas al mismo mecanismo.
Una modificación que capturaba las 24 palabras
Las criptomonedas no están guardadas dentro del monedero físico: sus movimientos quedan registrados en una cadena de bloques. El aparato protege las claves privadas necesarias para autorizar operaciones.
Durante la configuración, el Ledger Nano X muestra una frase de recuperación de 24 palabras. Esa combinación permite recuperar el acceso si se pierde el dispositivo, pero también abre la puerta a los fondos a cualquiera que consiga copiarla.
Según las investigaciones de Joe Grand y Tibane Labs, algunos Nano X incorporaban circuitos añadidos que interceptaban la información enviada a la pantalla. Así podían capturar y almacenar los caracteres de la frase de recuperación mientras el propietario configuraba el equipo.
Un módulo de conexión móvil LTE, una eSIM y una antena permitían transmitir esos datos a los atacantes. Con la frase en su poder, podían reconstruir las claves en otro dispositivo sin necesitar el monedero original.
Por qué la comprobación de autenticidad no bastaba
La herramienta Genuine Check de Ledger verifica la autenticidad mediante el chip de seguridad. No está diseñada para detectar componentes añadidos a su alrededor, una limitación que el fabricante ha reconocido.
Si ese chip seguía intacto, el dispositivo podía superar el control y funcionar aparentemente con normalidad. Ledger sostiene que no ha encontrado indicios de una intrusión en sus sistemas o servicios: lo investigado apunta a alteraciones físicas de determinadas unidades.
Las primeras señales se remontan a agosto de 2025, cuando Joe Grand comenzó a examinar dispositivos después de que un comprador en Tailandia detectara componentes extraños. El investigador comunicó sus hallazgos a Ledger en marzo de 2026.
Meses después, Mark Karpelès, de Tibane Labs, identificó modificaciones más difíciles de distinguir, con circuitos flexibles camuflados en lugar de cables visibles. Esa evolución no demuestra que todos los aparatos fueran manipulados por los mismos responsables.
Qué recomienda Ledger a los compradores afectados
Ledger aconsejó a quienes compraron a CryptoBilis durante los 90 días anteriores a la alerta que no configuraran el dispositivo si todavía no lo habían hecho. Para quienes ya lo habían configurado, recomendó considerar el traslado de los fondos a otro Ledger con una frase de recuperación diferente.
La compañía revisa sus medidas contra la manipulación física, mientras Trezor ha anunciado cambios preventivos en su distribución. La investigación sigue abierta: no se conoce el total de unidades afectadas ni se ha identificado públicamente a los responsables.
