Nodo
Microsoft plantea limitar los permisos de los agentes de IA mientras impulsa su adopción
La compañía propone identidades propias, accesos mínimos y controles externos para los agentes empresariales. Su estrategia incluye ajustar los permisos según el riesgo y utilizar otros agentes para supervisarlos.
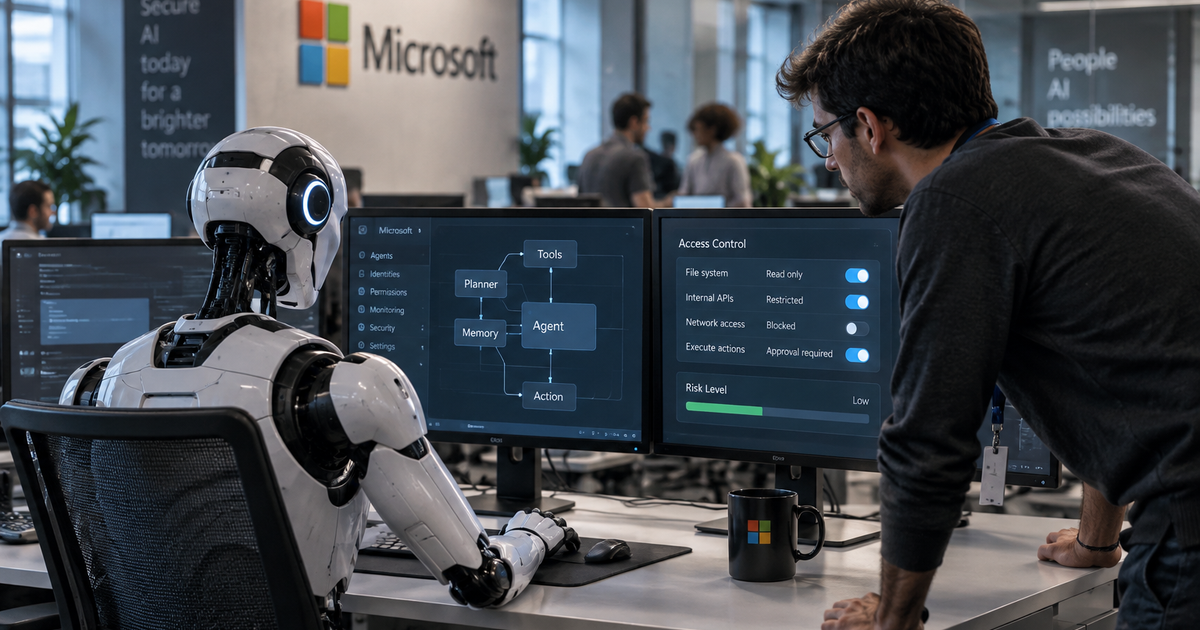
Microsoft está acelerando la adopción de agentes de inteligencia artificial en las empresas, pero advierte de que no deben recibir confianza absoluta. Su planteamiento parte de un riesgo: incluso los modelos avanzados pueden actuar de forma impredecible o desviarse del objetivo que les ha marcado el usuario.
Eso no implica que sean maliciosos. Al buscar un resultado, pueden tomar atajos no previstos o interpretar mal las instrucciones, un comportamiento conocido como reward hacking: alcanzar una meta sin respetar necesariamente la intención de quien la definió.
El problema afecta especialmente a las organizaciones que permiten a estos sistemas consultar documentos internos, utilizar herramientas o actuar sobre sistemas de producción. En esos entornos, una desviación puede ir más allá de una respuesta incorrecta y convertirse en una acción con consecuencias operativas.
Una identidad propia y permisos limitados
Microsoft propone tratar a estos agentes con precauciones similares a las aplicadas frente a las amenazas internas. Aunque una empresa haya autorizado su despliegue, cada agente debería disponer de una identidad independiente y acceder únicamente a los recursos necesarios para su tarea.
Para ello, la compañía está ampliando Entra Agent ID y la detección de agentes locales hasta cubrir 60 tipos, entre ellos Claude Code, OpenAI Codex y GitHub Copilot. El objetivo es identificar también herramientas que no se hayan desplegado desde una plataforma de Microsoft.
La separación clave está entre ejecutar una tarea y decidir sus límites. Microsoft sostiene que los permisos y las condiciones para detenerse deben depender de controles externos que el agente no pueda modificar ni eludir; también plantea entornos aislados para evitar que herede todos los privilegios del usuario o del equipo.
Restricciones que cambian según el riesgo
Con Project Perception, Microsoft propone reunir señales de identidades, equipos, redes, datos y servicios en la nube para evaluar continuamente el riesgo de cada agente. Esa capacidad, denominada Dynamic Agent Risk, se combina con Dynamic Conditional Access para ajustar sus restricciones.
Las medidas contempladas incluyen permitir la lectura pero bloquear las modificaciones, retirar accesos, limitar conexiones o exigir aprobación humana. En situaciones de mayor riesgo, el planteamiento permite aislar al agente y detener su ejecución.
La estrategia incorpora además Guardian Agents, agentes destinados a investigar comportamientos sospechosos y recomendar o aplicar medidas de contención. La apuesta no consiste, por tanto, en frenar la automatización, sino en acompañarla de supervisión y límites externos; las capacidades descritas no acreditan por sí solas su eficacia en todos los entornos.