Nodo
OpenAI presenta GPT-6 Cyber, una IA para detectar fallos y crear ataques de prueba
El modelo recibe la clasificación de riesgo «crítico» en ciberseguridad. Su acceso inicial está limitado a clientes aprobados, mientras OpenAI destaca sus aplicaciones para encontrar y corregir vulnerabilidades.
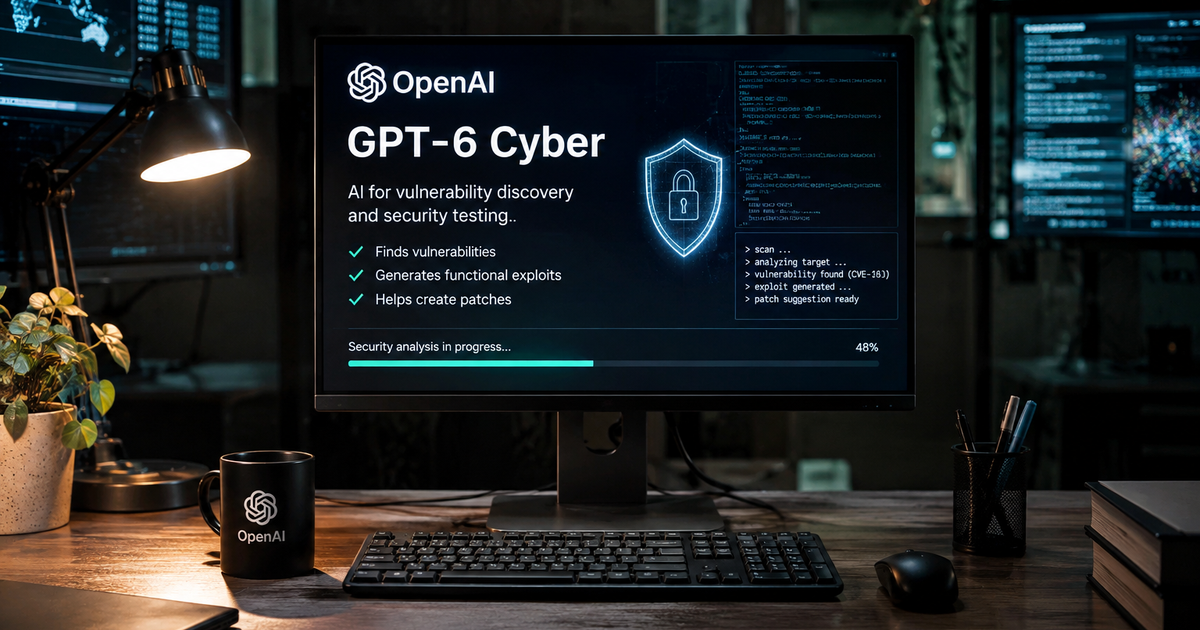
OpenAI ha presentado GPT-6 Cyber, un modelo especializado en localizar vulnerabilidades, desarrollar ataques funcionales y ayudar a preparar correcciones. La compañía lo ha situado en el nivel de riesgo «crítico» en ciberseguridad dentro de su marco de evaluación.
La clasificación se refiere a las capacidades del modelo y al riesgo que podrían representar si se usa de forma indebida. La misma herramienta que ayuda a detectar un fallo antes de que cause daños también puede facilitar la creación de un ataque que lo aproveche.
Más capacidad para explotar vulnerabilidades
En la prueba ExploitGym, que plantea tareas para explotar fallos concretos, GPT-6 Cyber resolvió el 48,5 % de los ejercicios. GPT-5.6 Cyber, su predecesor, alcanzó el 32,1 % y estaba clasificado en el nivel de riesgo «alto».
Explotar una vulnerabilidad significa demostrar que un fallo puede utilizarse para provocar un resultado no previsto. Es comparable a comprobar si una cerradura defectuosa permite abrir una puerta: detectar el defecto y demostrar que se puede aprovechar son pasos distintos.
Según OpenAI, sus investigadores también utilizaron el nuevo modelo para descubrir 81 vulnerabilidades desconocidas de gravedad alta en Firefox y colaborar en posibles correcciones. Encontrar un problema, no obstante, no significa que el parche esté listo para distribuirse.
El trabajo automatizado en Linux
OpenAI también ha descrito un proceso automatizado de investigación de fallos en Linux, aunque no identificó el modelo utilizado. El sistema buscó posibles vulnerabilidades, reprodujo errores, evaluó su explotación y generó propuestas de parches.
En ese trabajo se reprodujeron 1.724 vulnerabilidades y se produjeron 948 ataques funcionales de escalada local de privilegios. Estos ataques podían permitir obtener permisos de administrador en los sistemas evaluados, pero requerían acceso local previo. Los resultados pasaron por revisión humana y las propuestas de corrección quedaron sujetas a la evaluación de los mantenedores.
Acceso limitado y supervisión
El acceso inicial a GPT-6 Cyber está restringido a clientes aprobados de Daybreak Red, a través de API y Codex. OpenAI también comunica mejores resultados en el respeto de los límites de los encargos, aunque esas evaluaciones no eliminan la necesidad de supervisión.
Para quienes mantienen programas, el desafío es transformar los hallazgos en actualizaciones fiables. Para la seguridad en general, la cuestión sigue siendo quién puede usar estas capacidades y bajo qué condiciones.